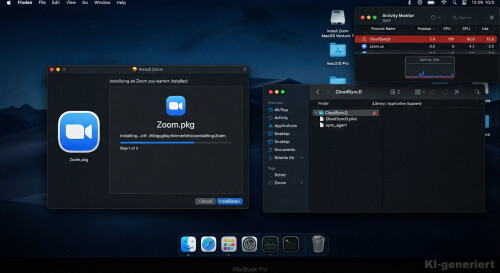
Das Sicherheitsforschungsteam von Jamf hat Mitte September 2026 eine neue macOS-Malware-Familie in VirusTotal aufgespürt. Sie wird als harmlose Zoom-Installation (Zoom.dmg) getarnt. Die Forscher nennen die Familie CloudSyncD, nach dem Namen des Hintergrundprozesses, den die zweite Stufe nutzt. Das erste Beispiel kam am 15. September 2026; schon zwei Tage später waren bereits Versionen mit funktionierender Infrastruktur im Umlauf.
Zwei Stufen, ein Code
CloudSyncD besteht aus zwei Teilen, die beide aus derselben C++/Objective-C-Codebasis stammen. Die erste Stufe (der sogenannte Dropper) überredet das Opfer, das lokale Admin-Passwort einzugeben. Die zweite Stufe ist nicht separat heruntergeladen, sondern ist bereits im Dropper enthalten - ein Universal-Binary für Apple- und Intel-Macs mit rund 756 KB.
Passwort-Phishing im Zoom-Design
Der Dropper zeigt ein gefälschtes Autorisierungs-Fenster an: "Enter your password to allow this." Gleichzeitig läuft im Hintergrund ein macOS-Befehl (dscl), der das eingegebene Passwort gegen das lokale Konto prüft. Solange es nicht stimmt, fordert der Dialog es erneut an. Eine Fortschrittsleiste mit der Aufschrift "Downloading Zoom..." täuscht einen Download vor, der in Wahrheit nicht stattfindet.
Passwort in unsichtbaren Zeichen versteckt
Nach erfolgreicher Passwort-Eingabe schreibt der Dropper eine Datei namens data.json unter ~/.config/zoom/. Auf den ersten Blick sieht sie aus wie eine gewöhnliche Zoom-Einstellung: Theme, Sprache, Benachrichtigungen. Das gestohlene Passwort ist aber base64-kodiert in ein Feld namens "cache" eingebettet, umgeben von zufälligen Füllzeichen.
Trickreich: Die Position und Länge des Passworts werden im Feld "version" gespeichert. Dort folgt auf den sichtbaren Text "1.0.0" eine unsichtbare Folge von 48 Zero-Width-Unicode-Zeichen. Das sind Zeichen, die kein Mensch sieht, denn sie rendern nicht auf dem Bildschirm. Sie kodieren den exakten Offset und die Länge des versteckten Passworts. Da die Fülllängen bei jedem Lauf zufällig sind, ist die Position jedes Mal anders.
Ausführen ohne Spur - und der Plan B
Der Dropper versucht zunächst, die zweite Stufe über einen internen Systempfad (/dev/fd) auszuführen, ohne eine Datei auf die Festplatte zu schreiben. Das scheitert laut Jamf auf den meisten macOS-Systemen, weil System Integrity Protection (SIP) das verhindert. Als Fallback schreibt der Dropper die zweite Stufe kurzfristig als temporäre Datei und startet sie mit sudo - das gestohlene Passwort wird dabei auf die Standardeingabe übergeben.
Befehlsserver und Fernsteuerung
Die zweite Stufe verbindet sich alle 8 bis 16 Sekunden mit einem Befehlsserver. Die erste Nachricht enthält eine Hardware-Umfrage (CPU, RAM, Betriebssystem, MAC-Adresse, Hardware-UUID). Alle folgenden Meldungen tragen nur noch die UUID.
Der Befehlsserver antwortet mit JSON. Ein sogenanntes task-Feld kann verschlüsseltes Material enthalten - entweder ein gepacktes Archiv mit weiteren Binaries oder ein einzelnes Mach-O-Binary, das sofort ausgeführt wird. Die internen Logs der zweiten Stufe sind zeilenweise mit ChaCha20-Poly1305 verschlüsselt.
Trotz des Passwort-Phishings enthält CloudSyncD laut Jamf keine Funktionen zum Auslesen von Browser-Daten, dem Keychain oder Krypto-Wallets. Das Passwort dient ausschließlich dazu, die zweite Stufe mit Administratorrechten zu starten. Die Forscher beschreiben CloudSyncD als "leise" Backdoor: Sie wartet im Hintergrund, bis der Angreifer über den Befehlsserver weitere Schadsoftware ausliefert.
Schutzempfehlung
Jamf empfiehlt Enterprise-Kunden, in Jamf for Mac die Funktionen Threat Prevention, Advanced Threat Controls und Web Protection auf Block and Report zu setzen. Für alle anderen gilt: Wer bei einer Installation aufgefordert wird, manuell in den System-Einstellungen unter Privacy & Security ein Gatekeeper-Override vorzunehmen, sollte innehalten und prüfen, ob die Quelle vertrauenswürdig ist.


